
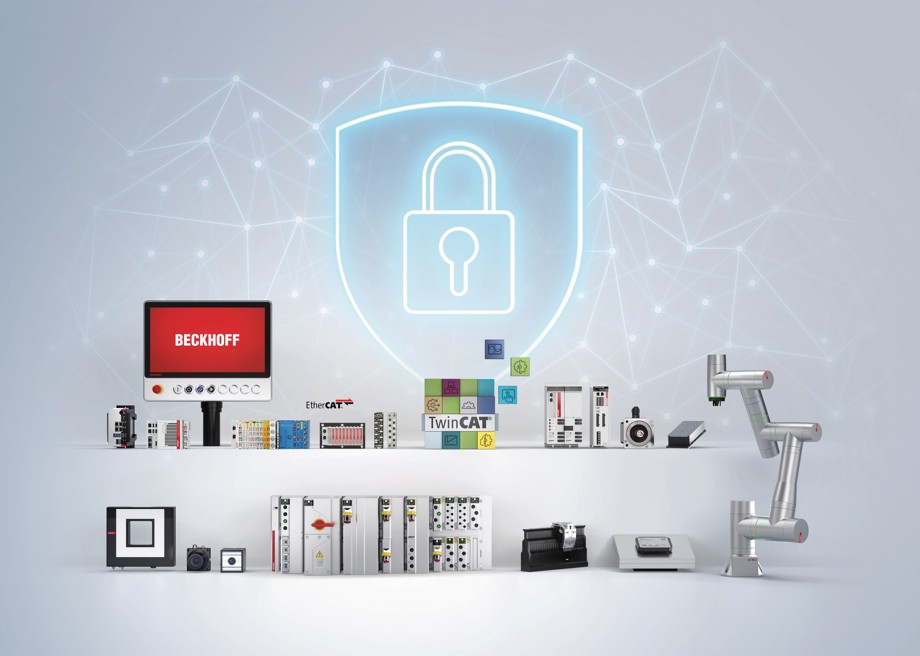
A gyártóipar egyre növekvő kockázatokkal szembesül a kibertámadások és kártékony szoftverek miatt. Az olyan jogszabályok, mint például a kiberbiztonsági rendelet (Cyber Resilience Act, CRA) és az EU gépekről szóló rendelete, ezeket a kockázatokat próbálja ellensúlyozni, szigorú követelményeket támasztva a gyártókkal és gépgyártókkal szemben. A PC‑alapú vezérlés és az EtherCAT technológia révén a Beckhoff optimális technológiai alapot biztosít ezen előírások teljesítéséhez, miközben ügyfeleit a jövőben piacvezető pozíciók eléréséhez is hozzásegíti.
A gyártóipari szabályozási környezet alapvetően átalakul az (EU) 2024/2847 számú kiberbiztonsági rendelet (CRA), valamint a (EU) 2023/1230 számú, gépekről szóló rendelet hatálybalépésével. A jövőben a kiberbiztonságnak a technológiai elemek és folyamatok szerves, folyamatos részévé kell válnia. A Beckhoff ezt korán felismerte: már több mint tíz éve működteti saját termékbiztonsági incidenskezelő csapatát (Product Security Incident Response Team – PSIRT) a sérülékenységek professzionális kezelésére, valamint részletes biztonsági útmutatót hozott létre. Az iparág-specifikus, német CERT@VDE szervezet társalapítójaként a Beckhoff aktívan részt vesz a sérülékenységi információk iparági megosztásában is.
Biztonság PC-alapú vezérléssel és EtherCAT-tel
A Beckhoff aktívan részt vesz a szabványok kidolgozásában, annak érdekében, hogy automatizálási technológiáit összhangba hozza az EU új előírásaival. Mivel a nemzetközi IEC 62443 szabványsorozat önmagában jelenleg nem nyújt teljes körű alapot a kiberbiztonsági rendeletben foglaltakhoz, a Beckhoff támogatja az EN IEC 62443 szabvány európai változatának kidolgozását a CEN-CENELEC keretében. A cél egy olyan gyakorlatorientált szabványrendszer, amely hatékony biztonságot garantál.
Technológiai szempontból a PC-alapú vezérlés és az EtherCAT rendszer eleve biztonságos alapot nyújt. A rendszerkommunikáció ipari PC-n keresztül történő központosításával az alkalmazott operációs rendszerek – mint például Windows vagy Linux® – beépített biztonsági mechanizmusai teljes mértékben alkalmazhatók a PLC futási környezetére is, beleértve a tűzfalakat. A rendszerarchitektúra ezenfelül az EtherCAT rendszeren keresztül biztosított kommunikáció előnyeit is kiaknázhatja. Még 20 évvel a megjelenése után is következetesen fizikai részegységeken alapuló, valós idejű vezérlés irányába orientált a protokoll, és határozottan elkülönül a magasabb szintű IP-hálózatoktól, ami jelentősen leszűkíti a támadási lehetőségeket. Az EtherCAT ezért kiberbiztonági szempontból védetten és szabványoknak megfelelően alkalmazható, a protokoll módosítása nélkül is. Ennek köszönhetően az EtherCAT-alapú rendszerek megfeleltethetők az IEC 62443-3-3 szabvány követelményeinek akkor is, ha az egyes komponensek önmagukban nem rendelkeznek tanúsítással. A Beckhoff három különböző referencia-rendszertervre már megszerezte az UL-tanúsítványt (DK-177530-UL, DK-178394-UL és DK-178399-UL). Ezek mindegyike az ipari alkalmazások egy-egy tipikus családját fedi le – ez elengedhetetlen a már meglévő rendszerek megőrzése szempontjából.
Kiértékelés és tanúsítás
Termékek szintjén a Beckhoff dedikált biztonság-értékelési folyamatokat alkalmaz. Minden terméket folyamatosan felülvizsgál és továbbfejleszt a kiberbiztonsági előírásoknak megfelelően és – ahol szükséges – az IEC 62443 szabvány követelményeink megfelelően is. Sok esetben az eszközök kialakításukból adódóan már eleve megfelelnek ezeknek a követelményeknek, és csupán a megfelelő dokumentáció kiegészítése szükséges. A biztonsági modulok esetében a teljes megfelelés az EU gépekről szóló rendeletének hatálybalépéséig, azaz 2027 januárjáig biztosított lesz. A termékfejlesztési életciklus részeként a Beckhoff az idei évben tervezi az IEC 62443-4-1 szabvány szerinti tanúsítás megszerzését, valamint saját informatikai és gyártási infrastruktúrájának ISO 27001 szerinti auditálását is.
„A kiberbiztonság nem egy statikus állapot, hanem egy folyamatosan változó folyamat, amely világos iránymutatást és több technológia összehangolt működését igényli” – foglalta össze Torsten Förder, a Beckhoff termékbiztonsági megfelelésért felelős munkatársa. „Ahol más piaci szereplők túlzott védelmi intézkedéseket alkalmaznak, mi kifejezetten arra összpontosítunk, ami valóban szükséges a hatékony védelemhez. Ezzel a célzott megközelítéssel és a Beckhoff széles termékportfóliójával ügyfeleink biztonságosan működhetnek, miközben megőrzik meglévő beruházásaikat és versenyképességüket.”
BECKHOFF Automation Kft.
1097 Budapest, Táblás utca 36-38. G épület 2. emelet
Tel.: + 36 1 501 99 40
E-mail: info@beckhoff.hu
www.beckhoff.com/cybersecurity
www.beckhoff.com