
Az Endrich az elmúlt időszakban kiemelt figyelmet fordított a kereskedelmi és ipari hűtőberendezésekhez kapcsolódó IoT-megoldások fejlesztésére, az eredményeket pedig rendszeresen bemutatta szakmai publikációiban. A független érzékelőktől a hűtővilágításba integrált adatgyűjtőkön át a hőmérsékletszabályzók felhőkapcsolatáig számos megoldás született a berendezések felügyeletére és a hűtött áruk védelmére. Egy alapvető kérdés azonban eddig kevesebb figyelmet kapott: hogyan befolyásolja az internetes kapcsolódás a hűtőrendszerek kiberbiztonságát?
A téma aktualitását a 2026 októberében több száz franciaországi üzlet hűtési rendszerét érintő támadássorozat adja. A távoli beavatkozások felmelegedést és jelentős árukárt okoztak, megmutatva, hogy egy informatikai sérülékenység közvetlenül az élelmiszerek biztonságát és az üzletek működését is veszélyeztetheti. Bár az ismertetett eset Franciaországban történt, tanulságai a magyarországi üzemeltetők számára is fontosak.
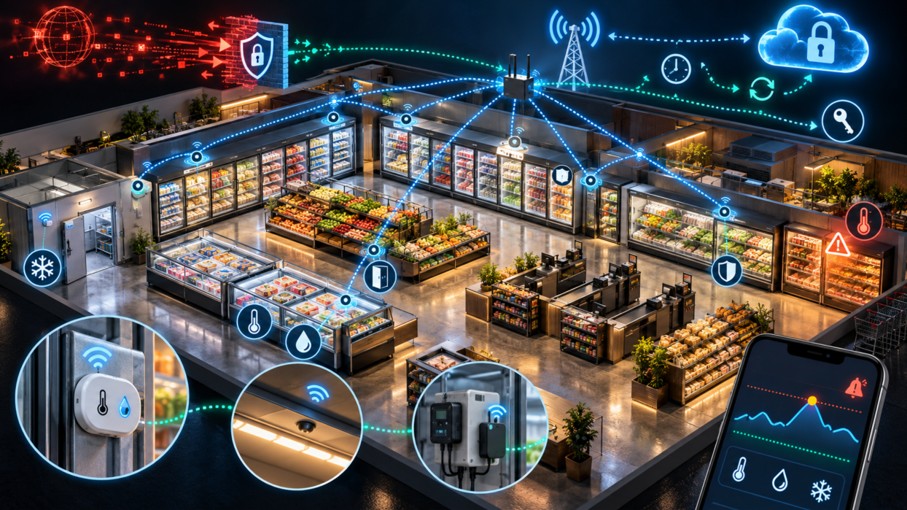
Cikkünk áttekinti a hálózatba kapcsolt hűtőberendezések főbb kockázatait, majd bemutatja az E-IoT megoldásainak azokat a sajátosságait, amelyekkel egyes támadási útvonalak kizárhatók, mások korlátozhatók, a rendellenes működés következményei pedig időben felismerhetők. A független mérés, a vezérléstől elkülönített adatgyűjtés, a nem IP-alapú NeoMesh kapcsolat és az ellenőrzött felhőkommunikáció egyaránt szerepet kap ebben — a megfelelően kialakított hőmérséklet-felügyelettel és riasztásokkal együtt.
A hálózatba kapcsolt hűtőberendezés egyszerre szolgálja az üzemeltetés kényelmét és az élelmiszerbiztonságot. Távolról ellenőrizhető a hőmérséklet, felismerhető a meghibásodás, és módosíthatók az üzemi paraméterek. Ugyanez a hozzáférés azonban illetéktelen kezekben az árukészletet veszélyeztető beavatkozássá válhat. A biztonság ezért már az IoT-kapcsolat kialakításakor tervezési szempont.
Miért a hőmérsékletszabályzó a kézenfekvő csatlakozási pont
A kereskedelmi hűtéstechnikában széles körben alkalmazott megoldás, hogy a hűtőpultok és hűtőkamrák helyi hőmérsékletszabályzóit egy központi felügyeleti egységen keresztül kapcsolják a hálózathoz, kihasználva az ezekben rendelkezésre álló, gyakran RS485 interfészre épülő Modbus-kommunikációt, illetve egyes esetekben a gyártó saját protokollját. Ez a nagy gyártók termékkínálatában és műszaki dokumentációiban egyaránt megjelenő felépítés kézenfekvő lehetőséget kínál a meglévő hűtőberendezések IoT-hálózatba illesztésére, hiszen a kapcsolódáshoz szükséges adatok jelentős része már eleve rendelkezésre áll a szabályzóban.
Mérnöki szempontból ennek legfontosabb előnye, hogy a hőmérséklet-érzékelők mérési eredményei, valamint a kompresszor, a ventilátor és a leolvasztás működésére vonatkozó állapotinformációk a megfelelő kommunikációs interfészen keresztül úgy olvashatók ki, hogy ehhez nem szükséges további érzékelőket elhelyezni, azok kábelezését kialakítani, illetve a hűtőtérben végzett mérések mechanikai és szerelési kérdéseivel foglalkozni. A kapcsolat ráadásul kétirányú is lehet: amennyiben a szabályzó és az illesztés ezt támogatja, a megfelelő regiszterek írásával a kívánt hőmérséklet vagy más üzemi paraméter közvetlenül a távoli felügyeleti rendszerből módosítható. Fontos ugyanakkor, hogy a hozzáférhető adatok és a megengedett beavatkozások körét minden esetben az adott szabályzó regisztertáblája, hozzáférési jogosultságai, valamint az IoT-illesztő firmware-ében megvalósított funkciók határozzák meg.
A távoli hozzáférésből fizikai kár lehet
A felügyeleti egység felhőkapcsolata a piacon lévő megoldások nagy százalékában Etherneten, Wi-Fi-n vagy LTE mobilhálózaton keresztül került megvalósításra, amelyhez kézenfekvő műszaki alapot kínálhat egy Linux-alapú egylapos számítógép, egy valós idejű operációs rendszert (RTOS) futtató egylapos számítógép.. A rendelkezésre álló hálózati interfészek és szoftverkomponensek jelentősen megkönnyítik a fejlesztést, ugyanakkor alkalmazásukkal együtt a biztonságos üzemeltetés teljes életciklusra kiterjedő feladatait is vállalni kell. A rendszer védettségét ugyanis nem önmagában a választott operációs rendszer határozza meg, hanem az elérhető szolgáltatások, a hitelesítés és a jogosultságkezelés kialakítása, valamint az, hogy a felismert sérülékenységek javításai valóban eljutnak-e az üzemelő készülékekre.
Fontos különbséget tenni a hálózati kapcsolódáshoz szükséges IP-cím és a nyilvános internetről történő közvetlen elérhetőség között, hiszen az előbbi nem jelenti automatikusan az utóbbit, ahogyan egy támadásnak sem feltétele az állandó IP-cím. A veszély elsősorban akkor válik jelentőssé, ha egy elavult webes kezelőfelület vagy nem megfelelően védett karbantartási szolgáltatás kívülről hozzáférhető, illetve ha illetéktelenek megszerzik az átjáró feletti ellenőrzést vagy a felhős felügyelethez tartozó adminisztrátori hozzáférést. Ilyen esetben a támadó a közvetlenül nem internetképes hőmérsékletszabályzókhoz is eljuthat, mégpedig azon a kommunikációs útvonalon, amelyet eredetileg a kényelmes távfelügyelet és beállítás lehetőségének megteremtésére alakítottak ki. Mivel a helyi Modbus RTU-kommunikáció önmagában nem biztosít felhasználói hitelesítést és jogosultságkezelést, az engedélyezett hozzáférések és műveletek ellenőrzéséről az illesztő elektronikának, illetve a teljes felügyeleti rendszernek kell gondoskodnia.
Mindez 2026. október 11–12-én már nem csupán elméleti kockázatként jelent meg, amikor több száz franciaországi üzlet hűtési rendszerét érte kibertámadás. A francia CERT-FR többféle hűtéstechnikai távfelügyeleti rendszer kompromittálását erősítette meg, a Reuters beszámolója szerint pedig a jogosulatlan beavatkozások a hűtött terek felmelegedéséhez és jelentős mennyiségű élelmiszer megsemmisítéséhez vezettek. A veszteség nagyságrendjét jól érzékelteti, hogy az egyik érintett áruházlánc vezetője országos szinten több tízmillió eurós kárt valószínűsített, bár ez az összeg akkor még előzetes becslés volt, nem lezárt kárösszesítés. Az eset arra világít rá, hogy a hűtéstechnikai távfelügyelet sérülékenysége az informatikai rendszereken túl közvetlenül az árukészletet és az üzlet működését is veszélyeztetheti.
A hűtőgép az informatikai felelősség határán
Egy kisebb üzletben gyakran nincs saját informatikai szakember. A tulajdonos működő hűtést vár, a szerviz a hűtőkörrel foglalkozik, miközben a hálózati eszköz frissítése gazdátlan feladat maradhat. A berendezés mechanikailag még jól működhet, amikor kommunikációs elektronikájához már nincs biztonsági támogatás. A közös távoli hozzáférés ráadásul egyszerre több üzletet érintő hibává vagy támadássá növelheti a problémát.
Az otthoni Wi-Fi-s klíma, az irodai nyomtató és az üzleti hűtés ezért jó párhuzam: mindhárom lehet a felhasználó számára alulértékelt, a hacker számára pedig kedvenc támadási felület. A közös tanulság: a hálózatra kötött gépet teljes élettartamán át informatikai eszközként is kezelni kell.
Az E-IoT ökoszisztéma megközelítése a mérés és a beavatkozás szétválasztása
Az Endrich E-IoT megoldásainál az első döntés az, hogy kizárólag megfigyelésre, vagy távoli szabályozásra is szükség van. A leírt architektúrák különböző támadási lehetőségeket szüntetnek meg vagy korlátoznak; a rendszer biztonságát minden esetben a tényleges megvalósítással és üzemeltetéssel együtt kell értékelni.
Független „retrofit” és lámpába integrált „semi-retrofit” felügyelet
A független retrofit érzékelő saját mérést végez, és nincs adat- vagy vezérlőkapcsolata a hűtő elektronikájával. Ezen az IoT-útvonalon ezért nem küldhető parancs a hőmérsékletszabályzónak. Ez konkrétan kizárt vezérlési útvonal, nem a teljes rendszer támadhatatlanságának ígérete: a mérési adatok, a rádiós kapcsolat és a riasztások továbbra is védelmet igényelnek. A hűtő esetleges másik távvezérlési csatornáját külön kell biztosítani.
A lámpába integrált, semi-retrofit változat ugyanezt az elválasztást követi, ha a hűtőtől kizárólag tápfeszültséget kap, és nem kapcsolódik a szabályzó adatbuszához. A közös tápellátás nem jelent vezérlési hozzáférést, de közös hibaforrás lehet: áramszünetkor a felügyelet is leállhat. Szünetmentes ellátás vagy az elmaradó adatküldés felismerése ezért külön tervezési feladat.
Modbus és NeoMesh esetén ellenőrzött parancsút szükséges
Ezeknek az eszközöknek a működéséről az olvasó részletes publikációkat talál többek között ezen a médiumon is.
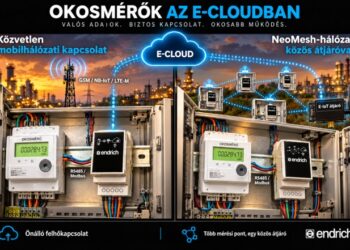
Ha az üzemi adatok olvasása mellett távoli beállításra is szükség van, az egyik E-IoT filozófia szerint a Modbus-csomópont NeoMesh hálózaton kapcsolódhat a gatewayhez. A helyi vezeték nélküli szakasz nem IP-alapú; a szabályzók és mesh-csomópontok nem jelennek meg önálló, nyilvánosan címezhető internetes végpontként. A felhőkapcsolatot külön átjáró kezeli, így a hálózati elkülönítés és az alkalmazási interfész további ellenőrzési pontot ad.
A legfeljebb 21 bájtos alkalmazási payload azonban nem biztonsági garancia. Egy hőmérséklet-beállítás megváltoztatásához néhány bájt is elegendő, és egy engedélyezett parancs rosszindulatúan is használható, igaz csak a felhőbeli adatbázis kompromittálódása után. A helyi védelmet a hitelesített üzenetek, az ismételt parancsok elleni védelem, az engedélyezett műveletek listája és a csomópontban ellenőrzött értéktartományok adják. Ezek megvalósítandó követelmények; teljesülésüket a konkrét firmware-ben kell ellenőrizni. Csak felügyeleti igénynél célszerű az írást letiltani, vezérlésnél pedig kerülni a tetszőleges Modbus-regiszterírást. Szerencsére az üzenetek illetéktelenek általi helybeli módosítására a NeoMesh protokoll beépített védelmi mechanizmusa korrekt választ ad.
Kezdeményezett mobilkommunikáció és rétegezett védelem
A közvetlen LPWA-kapcsolatú változatban az eszköz ütemezetten vagy esemény hatására kezdeményezhet adatcserét a kijelölt szerverrel. Ha a konfiguráció az adatcserék között valóban lezárja a kapcsolatot vagy kikapcsolja a modemet, csökken az aktív kapcsolódás időtartama. A ritka adatküldés azonban önmagában nem jelent leválasztást, és az NB-IoT vagy LTE-M technológia sem automatikus védelem. A tiltott kéretlen bejövő elérés, a hitelesített és titkosított adatcsere, valamint a válaszban érkező parancsok ellenőrzése a kapcsolódási ablakban is szükségesek.
A gateway és a felhő védelméhez egyedi azonosítók, minimális jogosultságok, védett kulcskezelés, naplózott beállításváltozások és támogatott firmware szükségesek. A frissítési felelőst és a támogatás végét már telepítéskor érdemes rögzíteni. A helyi szervizfrissítés is igényel karbantartási tervet; és bár az OTA-frissítés hiánya nem helyettesíti a hibajavítást, egy nagyságrenddel védettebb az eszköz mint szélessávú állandó kapcsolat esetén.
Független visszamérés védi az árut
A vezérlőhöz kapcsolt megoldás mellé önálló retrofit-érzékelő is telepíthető. Így a felmelegedés akkor is felismerhető, ha hibás beállítás, támadás vagy géphiba okozza. Az E-IoT Cloud a beérkező mért értékekhez rendelt alsó és felső határok alapján jelezheti a megengedett tartomány elhagyását bármelyik irányban. A reakcióidőt a mérési és adatküldési gyakoriság, a hálózat, valamint az értesítési beállítások határozzák meg. Az adatkimaradás jelzését és a riasztásra reagáló felelőst is meg kell tervezni.
A független mérés akkor erős második védelmi réteg, ha hozzáférése és riasztási útja sem teljesen közös a vezérlésével. Az E-IoT szemléletének lényege így a szükséges hozzáférés korlátozása, az ellenőrzött beavatkozás és a tényleges hőmérséklet visszamérése: a cél a berendezés mellett az általa védett árukészlet megóvása.
Összefoglalás:
A hűtőberendezések IoT-hálózatba kapcsolása jelentős előnyt kínál az üzemeltetés, a karbantartás és az árukészlet védelme szempontjából, ezek az előnyök azonban csak akkor érvényesülhetnek tartósan, ha a kapcsolódással együtt járó kiberbiztonsági felelősség a tervezéstől a napi működtetésen át a teljes támogatási időszakig egyértelműen meghatározott. A megfelelő architektúra kiválasztásakor ezért azt is mérlegelni kell, hogy az adott feladat valóban igényel-e távoli beavatkozást, vagy a szükséges üzleti értéket a hűtő vezérlésétől független adatgyűjtés és megbízható riasztás önmagában is biztosítja.
Az Endrich E-IoT ökoszisztémájának különböző megoldásai lehetőséget adnak arra, hogy a hozzáférés mértékét ehhez a tényleges igényhez igazítsuk: a retrofit és semi-retrofit kialakításokkal elválasztható a megfigyelés a hűtés vezérlésétől, míg a Modbus-alapú rendszerekben a hálózati elkülönítés, az ellenőrzött parancstovábbítás és a készülékoldali korlátozások csökkentik az illetéktelen beavatkozás lehetőségét. Mindezt a független hőmérséklet-visszamérés és a megfelelően kialakított értesítési rendszer egészíthetik ki, amelyek a megelőző védelem mellett a rendellenes működés időbeni felismerését is szolgálják.
A biztonságos hűtéstechnikai IoT-rendszer értékét végső soron az adja, hogy a távoli felügyelet kényelmét az üzembiztonság megőrzésével képes biztosítani, miközben a berendezés mellett a benne tárolt árut, az üzemeltető gazdasági érdekeit és a vásárlók biztonságát is védi.
Kiss Zoltán okl. villamosmérnök, Chief Development Officer – Endrich Group